ホワイトペーパー
 はじめに
1.ホワイトペーパーの目的
RICOH360 は360度の空間をデジタルで情報化することにより、もっと効率的なビジネスを実現する当社のクラウドサービスです。
本ドキュメントは、RICOH360の提供において基盤として利用するクラウドサービスにおけるセキュリティに関する方針、並びにプロセスの概要をご理解いただくとともに、ISMSクラウドセキュリティ認証であるISO/IEC 27017の要求に従う公表を行うことを目的とします。
ホワイトペーパーの対象
- RICOH360の導入を検討中の方
- RICOH360を利用中の方
 第3者認証
1.ISO/IEC27001
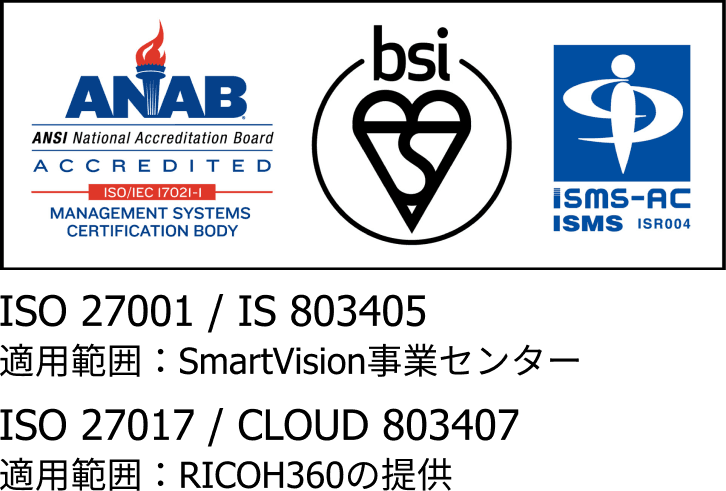
当組織は、以下を認証範囲として2024年5月28日にISMS(Information Security Management System)の国際規格であるISO/IEC27001・27017を取得しています。
・株式会社リコー 経営企画本部 Smart Vision事業センター
住所:東京都大田区中馬込1-3-6
「スマートビジョン事業における360度全天球画像・映像用クラウドサービスの提供」
「The provision of cloud services for 360-degree spherical images and videos in the smart vision business」
「RICOH360(Cloud、アプリ、Tours)のクラウドサービスプロバイダとしてのシステム開発・運用・保守およびアマゾンウェブサービス、Vercel、MongoDB、imgixのクラウドサービスカスタマとしての利用に係るISMSクラウドセキュリティマネジメントシステム」
「The ISMS cloud security management system for the provision of system development, operation and maintenance of RICOH360 services (Cloud, apps, Tours) as a cloud service provider and for the use as a cloud service customer of Amazon Web Services, Vercel, MongoDB and imgix」
2.クラウドコンピューティングのための情報セキュリティ方針
当社では、クラウドコンピューティングに関する情報セキュリティの方針を定め、ユーザ様に満足いただける機能的でセキュアなサービスの提供を目指しています。
クラウドコンピューティングに関する情報セキュリティ方針
当社は、クラウドコンピューティング環境におけるユーザ様の情報資産を情報セキュリティ上の脅威から保護するための措置を講じ、ユーザ様が安心してご利用いただけるセキュアなサービスを提供します。
当社の「情報セキュリティ方針」は以下のURLからご確認頂けます。
https://www.ricoh360.com/security/
3.情報セキュリティ組織
当社では、情報セキュリティに関する統括責任者を任命し、情報セキュリティに関する統括責任と権限を与えています。また、情報セキュリティ委員会を設置し、情報セキュリティのマネジメントシステムの運用と継続的改善に取り組んでいます。
 組織的管理策
1.責任範囲(共有Model)
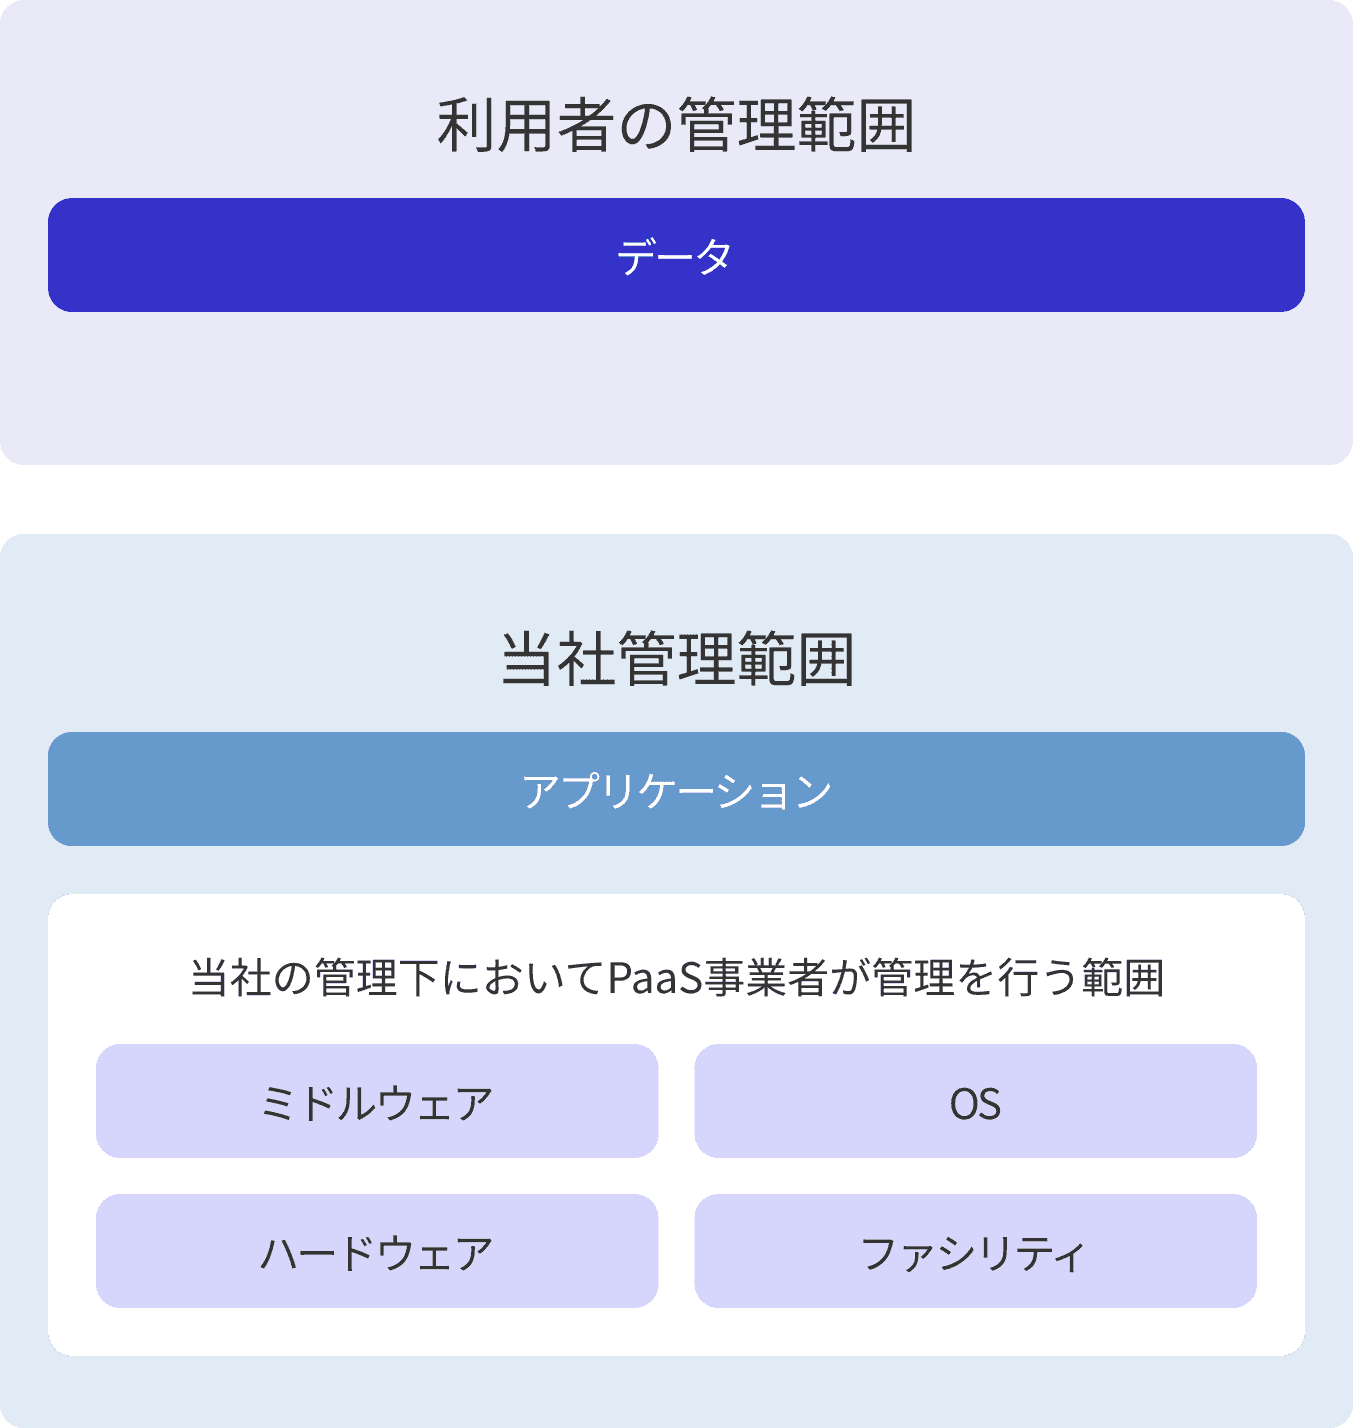
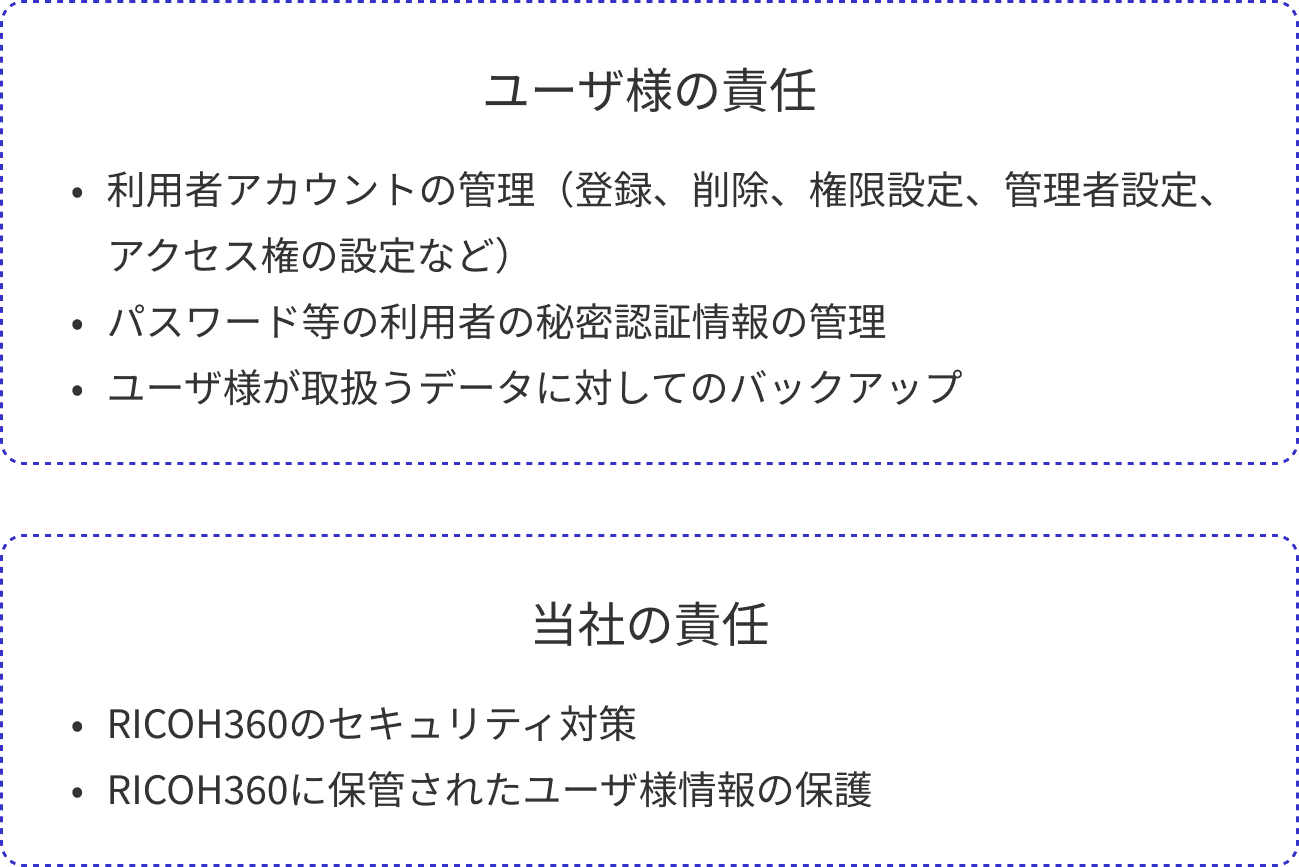
仮想レイヤーや施設におけるコンポーネントは、当社が基盤として利用するクラウドサービス事業者によって管理されます。当社は、当社のサプライヤーに対するセキュリティポリシーに従い、調達時のセキュリティ審査、及びパフォーマンスのモニタリングによりクラウドサービス事業者を管理します。
また、当社は、基盤上に構築したアプリケーションに対して責任を負います。
アプリケーション上のデータについては、ユーザ様の責任において保護していただく必要があります。
2.地理的所在地
当社の所在地は日本国、当社がお客様のデータを保存する国は米国となります。当社が基盤として利用するクラウドサービスにおいて、米国以外のリージョンにユーザ様のデータを保存する必要性が生じた場合、ユーザ様に事前に通知したうえで行います。
なお以下のデータがリンク先の国に一時的にキャッシュとして保存されることがあります。
表示データに関しては、Vercelのエッジネットワーク地域リストをご覧ください。
画像データに関しては、ImgixのCDNガイドラインが参考になります。
 資産の管理
1.情報のラベル付け
RICOH360は、チーム名、ツアー名などのラベル機能を提供し、ユーザ様のデータ分類をサポートします。使用方法の詳細は「ユーザマニュアル」をご参照ください。
2.サービス利用停止後のデータの扱い
RICOH360で利用者様が作成・保存した利用者様のデータが利用停止後削除される可能性があります。当社は、ユーザーコンテンツの削除を含む、いかなる事由についてもお客様に対して一切の責任を負いません。
合意について別途、「利用規約」をご参照ください。
 アクセス制御
1.利用者アクセスの管理
RICOH360 は、ユーザ様がストレスなく、安全に利用者アクセスの管理を行うためのユーザインターフェイスと機能を提供します。お客さまは管理者コンソールから簡単な操作によりアカウント登録・削除を行い、またユーザに対する権限の割り当てを行うことが出来ます。使用方法の詳細は「ユーザマニュアル」をご参照ください。
2.認証情報の管理
初期のアカウント登録手順は「ユーザマニュアル」をご参照ください。
パスワードの設定はユーザ様のセキュリティポリシーにもとづいて実施してください。
管理者権限はユーザ様のセキュリティポリシーに従い厳重に管理することをお願いします。
撮影対象として機密性の高い情報を撮影することが多い場合などは12桁以上99文字までの英数字+記号の強固なパスワード設定が可能です。
お客様の組織が利用するID管理基盤と連携したシングルサインオン(SSO)、および多要素認証(MFA)に対応しています。設定方法の詳細は「ユーザマニュアル」のSSO、2要素認証をご参照ください。
新規アカウント登録時およびメールアドレス変更時には、メールアドレスの確認を実施しています。
3.特権的ユーティリティプログラム
管理者コンソールなどの特権的ユーティリティプログラムは管理者権限に限定して利用可能です。管理者権限を厳重に管理することによりユーティリティプログラムの使用制限につながります。
 暗号
1.暗号化
データベースに保管されるユーザ様データは、AES-256暗号化アルゴリズムを使用して暗号化しています。
ユーザ様のパスワードは、ハッシュ化をしています。
RICOH360とユーザ様との間での通信は、TLS 1.2/1.3で暗号化し、情報の盗聴等のリスクに対処しています。
TLS 暗号化に関する詳細情報は、次のリンクからご覧いただけます:
https://vercel.com/docs/security/encryption#supported-ciphers
こちらでは、サポートされている暗号についてもご確認いただけます。
 運用のセキュリティ
1.変更
ユーザ様に影響を与えるRICOH360の変更は、お客様が当社に提供した最後の電子メールアドレス宛てに、電子メールを送付します。また、各種の変更管理に関する情報はWebサイトより、確認することができます。
2.バックアップ
画像情報やチーム情報などのユーザ様データのバックアップは、暗号化した状態で米国に、日次で7世代分のデータを保持します。ただし、ユーザ様からのバックアップデータの復元等に関するご要望には対応していません。データベースの復元が必要になった場合、1時間程度の作業が見込まれます。
3.ログ
RICOH360の維持管理に必要となるアカウント作成・削除、画像の編集・閲覧などの適切なログを1年分取得しています。ユーザ様が必要となる場合は、RICOH360内のお問合せページからご相談ください。
RICOH360は、基盤として利用するクラウドサービス事業者Amazon Web Services (AWS)が提供する時刻同期サービスを利用し時刻同期を行っています。ログは、協定世界時(UTC)で提供されます。
4.技術的脆弱性の管理
アプリケーションを構築する上で使用するソフトウェアに脆弱性が検知された場合、RICOH360のトップ画面等で通知し、速やかに影響調査を行います。脆弱性情報の収集は以下の手段により行います。
- JPCERTコーディネーションセンターから公開される脆弱性情報
- 当社関係者による検知
- ユーザ様、基盤を提供するクラウドサービス事業者等の外部からの情報提供
検出した脆弱性については、速やかに影響調査を行い、必要な対策を講じます。対策の状況は随時、RICOH360のトップ画面等にて公表します。
5.管理者用手順
「ユーザマニュアル」等の各種マニュアルの提供に加え、管理者コンソールよりQAサポートを提供しています。
6.クラウドサービスの監視
当社は、RICOH360が正常に提供され、他社を攻撃する基盤として使用される等、不正に使用されていないこと、データの漏洩が発生していないか等の監視を行っています。監視結果が必要な場合は、RICOH360内のお問合せページからご相談ください。稼働状況はこちらでご確認いただけます。https://status.ricoh360.com/
7.容量・能力の管理
当社は、サービスの稼働状況、及びネットワークリソースを監視しています。またリソースの増減はGUIから瞬時に実行することができます。
8.負荷分散/冗長化
RICOH360はサーバレスアーキテクチャで構成され、負荷分散と冗長化を通じて、アプリケーションの耐障害性とスケーラビリティも確保し、サービスの持続性と高可用性を実現しています。
9.装置のセキュリティを保った処分又は再利用
当社は、情報システム管理者に装置の処分又は再利用に関する役割を集中し、従業者による個別対応を排除することで、セキュア且つ確実な装置の処分又は再利用を実現しています。クラウド基盤各社の取り組みに関しては、各社ウェブページなどでご確認ください。
 通信のセキュリティ
1.ネットワーク
RICOH360はサーバレスアーキテクチャで構成され、各サービス間のリソースアクセスを厳格に制御し、APIを安全に設計し、アプリケーションコードの安全性を確保することに重点を置いています。さらに、異常な動作や潜在的な侵入を自動的に検出し対策を行うとともに、すべてのデータを休止状態、移動中、使用中に暗号化し適切に保護することで、全体的なセキュリティ対策を強化しています。
 システムの取得、開発及び保守
1.情報セキュリティ機能
主にユーザ様が検討される情報セキュリティ機能として、本ホワイトペーパーは以下を記述しています。
| 機能(ISO/IEC27017の管理策) | 本ホワイトペーパーの記述 |
|---|---|
| 5.16 識別情報の管理 | 利用者アクセスの管理 |
| 5.17 認証情報 | 認証情報の管理 |
| 5.18 アクセス権 | 利用者アクセスの管理 |
| 8.2 特権的アクセス権 | 認証情報の管理 |
| 8.3 情報へのアクセス制限 | 利用者アクセスの管理 |
| 8.5 セキュアな認証 | 認証情報の管理 |
| 8.13 情報のバックアップ | バックアップ |
| 8.15 ログ取得 | ログ |
| 8.24 暗号の使用 | 暗号化 |
| CLD.12.4.5 クラウドサービスの監視 | クラウドサービスの監視 |
2.開発プロセス
当社のRICOH360クラウドサービスの開発は、機能性とユーザビリティの確保はもちろんのこと、情報セキュリティについても配慮することを方針として行われます。開発は非機能要件としてのセキュリティ要件を定義し、厳格な承認プロセスを得たうえで実施されます。セキュリティ機能に関するソースコードはレビューされ、テストプロセスを経たうえでビルドされます。また、リリース前のみならず、リリース後も定期的な脆弱性診断を行っています。
RICOH360は、サーバレスのスタックで構築されています。ごく短い時間に古いバージョンと新しいバージョンが共存する可能性はありますが、必ずどちらかで動作し、新バージョンリリース時にダウンタイムは発生しません。
3.サプライチェーン
当社のRICOH360クラウドサービスの提供に関連するサプライヤー、及びサプライチェーンは以下の手段により管理することを方針としています。
- 情報セキュリティ水準を当社と同等又はそれ以上に保つことを事前の審査により確実にする
- 契約により秘密保持の確保を担保する
- サプライヤーがサプライチェーンを形成しサービス提供している場合、サプライヤーのサプライチェーンメンバーに対するセキュリティ管理の能力について審査する
 情報セキュリティインシデントの管理
1.インシデント対応プロセス
当社では、ISO/IEC27001に準拠した標準化された情報セキュリティインシデント対応プロセスを整備しています。情報セキュリティインシデントに関する報告、エスカレーションに関する全ての手順が文書化され、情報セキュリティ委員会により一元的に管理されています。報告されたインシデントはインパクトや緊急性に応じてハンドリングされています。
2.インシデント対応
RICOH360に関連した情報セキュリティインシデントを検出した場合、以下の内容で速やかに通知します。
| 項目 | 内容 |
|---|---|
| 報告する範囲 | システムの稼働状況については随時ステータスページにて通知します。データの消失・漏洩等のユーザ様に大きな影響を及ぼす可能性のある情報セキュリティインシデントはアプリの通知機能やWebページなどでお知らせします。 |
| 対応の開示レベル | 当社に起因する情報セキュリティインシデントでユーザ様に影響があるものは、すべて同等のレベルで開示・対処します。 |
| 通知を行う目標時間 | システムの稼働状況については随時ステータスページにて通知します。その他インシデントは検知から2営業日以内を目標に通知します。 |
| 通知手順 | ステータスページ(https://status.ricoh360.com/)、アプリのバナー、ご登録頂いたメールアドレス宛 |
| 問合せ窓口 | https://www.ricoh360.com/contact/ |
| 適用可能な対処 | 当社に起因する情報セキュリティインシデントでユーザ様に影響があるものは、あらゆる手段を講じて対処します。 |
また、ユーザ様において情報セキュリティインシデントを検出された場合、またはその疑いをもたれた場合は、RICOH360内のお問合せページからご連絡ください。
 順守
1.適用法令及び契約上の要求事項
利用契約に関する準拠法は、日本法とします。別途、「利用規約」をご参照ください。
2.証拠の収集
法令また権限のある官公庁からの要求によりRICOH360上にあるデータ等の情報を、当該官公庁またはその指定先に開示もしくは提出することがあります。合意について別途、「利用規約」をご参照ください。
3.知的財産権
本サービスを構成する有形または無形の構成物(プログラム、データベース、画像、マニュアル等の関連ドキュメントを含むがこれらに限らない)に関する著作権を含む一切の知的財産権その他の権利は当社に帰属します。別途、「利用規約」をご参照ください。
知的財産権に関する苦情・相談等があった場合は、当社の問合せ窓口までお問い合わせください。
4.記録の保護
当社は、RICOH360における設定操作等ユーザ様のアクセスに関するログ、及びサービスのバージョンアップに関する内部要員による作業ログを一定期間保存します。
5.暗号化機能に対する規制
RICOH360において暗号化機能の輸出規制対象になる地域にはサービスを提供していません。
6.情報セキュリティのパフォーマンス評価
当社では、定期的(最低でも年に一回)に情報セキュリティに関する内部監査を実施しています。定期的な内部監査以外に、組織、施設、技術、プロセス等の重大な変化にあわせて、独立した内部監査を行っています。
7.情報セキュリティの意識向上,教育及び訓練
当社は、全従業員に対する定期的な情報セキュリティ教育を実施し、情報セキュリティに対する意識向上に努めています。また、クラウドコンピューティングに関する契約相手に対しても、同等レベルの教育を求めています。